
2026年1月29日、IPA(情報処理推進機構)は「情報セキュリティ10大脅威 2026」を公表しました。組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて入り、1位のランサム攻撃、2位のサプライチェーンや委託先を狙った攻撃に続く位置となっています。
生成AIの情報漏えいは、一部の詳しい会社だけが考える問題ではなく、社員が日常業務でAIを使うすべての会社に関係します。ただ、生成AIを使えば必ず情報が漏れるということではありません。会社が何も決めないまま社員個人の判断に任せていることが問題なのです。
この記事では、社員が仕事を早く終わらせようとして社外秘や個人情報を入力してしまう背景、入力情報を扱う際の注意点、経営側が決めておきたい線引きを整理します。最後にその日のうちに確認できる5つの防御策もまとめていますので、ぜひ最後までお読みください。
AIのリスクが、組織の脅威3位に入った
IPAの「情報セキュリティ10大脅威」は、その年に社会的な影響が大きかった情報セキュリティ上の問題を有識者が選ぶものです。2026年版では「AIの利用をめぐるサイバーリスク」が組織向けの3位になりました。初選出で3位という驚きの結果は、AIの利用が便利さの話だけでは済まなくなったことを示しています。
従来の情報漏えいは、外部からの不正アクセスやウイルス感染を思い浮かべる方が多かったと思います。ところが生成AIの利用では、社員が普段の仕事の中で情報を漏えいさせてしまう可能性があります。攻撃を受けなくても、社内から外部サービスへ情報が渡る経路が日常業務の中に生まれています。
AIの利用をめぐるリスクは、外から侵入される問題だけではなく、社内で普通に使った結果として起こり得る問題です。そのため、従来のウイルス対策ソフトやパスワード管理だけでは十分に対応できません。誰が、どのサービスを、何の業務に使い、何を入力してよいかまで決める必要があります。
「入力してはいけない」と言われていない、が事故の正体
社員が生成AIへ社外秘を入力すると聞くと、情報管理への意識が低い社員を想像するかもしれません。しかし実際に起こりやすいのは、悪意ではなく善意による利用だという点が重要です。見積書を整える、契約書の下書きを要約する、顧客から届いた長いメールへの返信案を作る。どれも仕事を正確かつ効率よく終わらせようとした結果です。
例えば、顧客名が入った見積書、連絡先を含む名簿、まだ公表していない人事情報、社内規程、契約前の提案書などは、AIに読ませれば作業を効率よく進められます。
ところが、会社から「ここまでは入力してよい」「これは入力してはいけない」と示されていなければ、社員は自分の感覚で判断するしかありません。
今まではITやセキュリティの知識が高い人だけがITを設計していたのですが、リスクを考えずに誰でもRPAなどの自動化の仕組が簡単にできてしまうのです。
こうした状況では、社員がAIを使ったことを責めるのではなく、会社が利用範囲を示していない状態を改めなければなりません。全面禁止とだけ伝えても、便利さを知った社員が個人の端末や個人アカウントで隠れて使えば(シャドーAI)、利用状況はさらに見えにくくなります。
入れた情報はどこへ行くのかという課題もある
生成AIへ入力した情報の扱いは、利用するサービス、契約、設定、利用規約やプライバシーポリシーによって異なります。入力内容が応答を作るためだけに扱われるのか、それ以外の目的にも使われるのかを、サービス名だけで判断することはできません。会社で使うなら、実際の契約条件と管理設定を確認する必要があります。
個人情報保護委員会は2023年6月2日、生成AIサービスの利用に関する注意喚起を公表しました。個人情報取扱事業者が個人情報を含む指示文を入力する場合、特定した利用目的を達成するために必要な範囲内か十分に確認するよう求めています。
さらに、本人の同意なく個人データを入力し、その情報が回答の出力以外の目的で取り扱われる場合、個人情報保護法に違反する可能性があるとしています。そのため、入力する場合は、サービス提供者が個人データを機械学習に利用しないことなどを十分に確認する必要があります。
「有名なAIだから安全だろう」ではなく、自社が使う契約と設定で入力情報がどう扱われるかを確認することが必要です。利用規約が読みにくい場合は、法人向けの管理機能、入力情報の利用範囲、保存期間、利用履歴を管理者が確認できるかを販売元に問い合わせる方法もあります。
経営者が決めるべきは、禁止か許可かではない
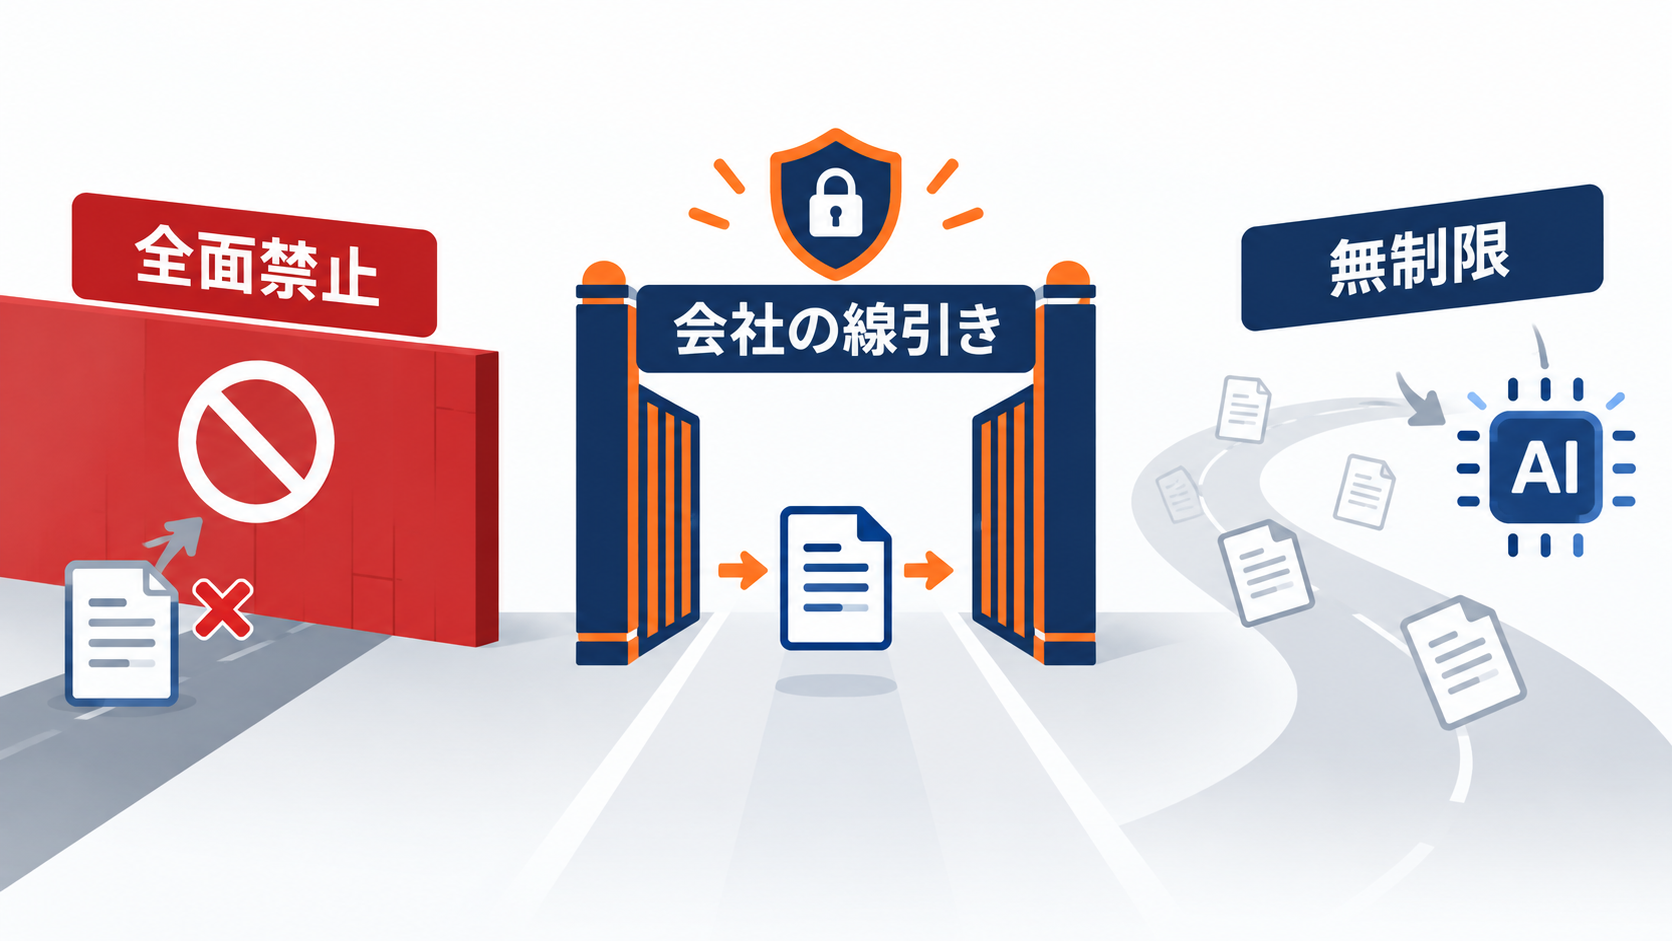
私は、AIを使うか使わないかを社員に判断させている状態が一番危ないと考えています。会社が決めるべきなのは、AIを一律に禁止するか、自由に使わせるかという二択ではありません。どの業務を任せ、どの情報は社内から出さないかという線引きです。
経営者がAIの操作をすべて覚える必要はありませんが、AIにどこまで任せるかは経営判断として決める必要があります。技術担当者だけに預けると、便利さや機能の話に寄りやすくなります。顧客との約束、秘密保持、個人情報、競争上の重要情報をどう守るかは、事業そのものの判断です。
全面禁止にすると社員が隠れて使い、無制限に許可すると入力情報を管理できません。会社が認めるサービスと用途を決め、入力前に削除・置換する情報を示し、迷ったときの確認先を用意する。この中間にある現実的な運用が必要です。
今日からできる5つの防御策
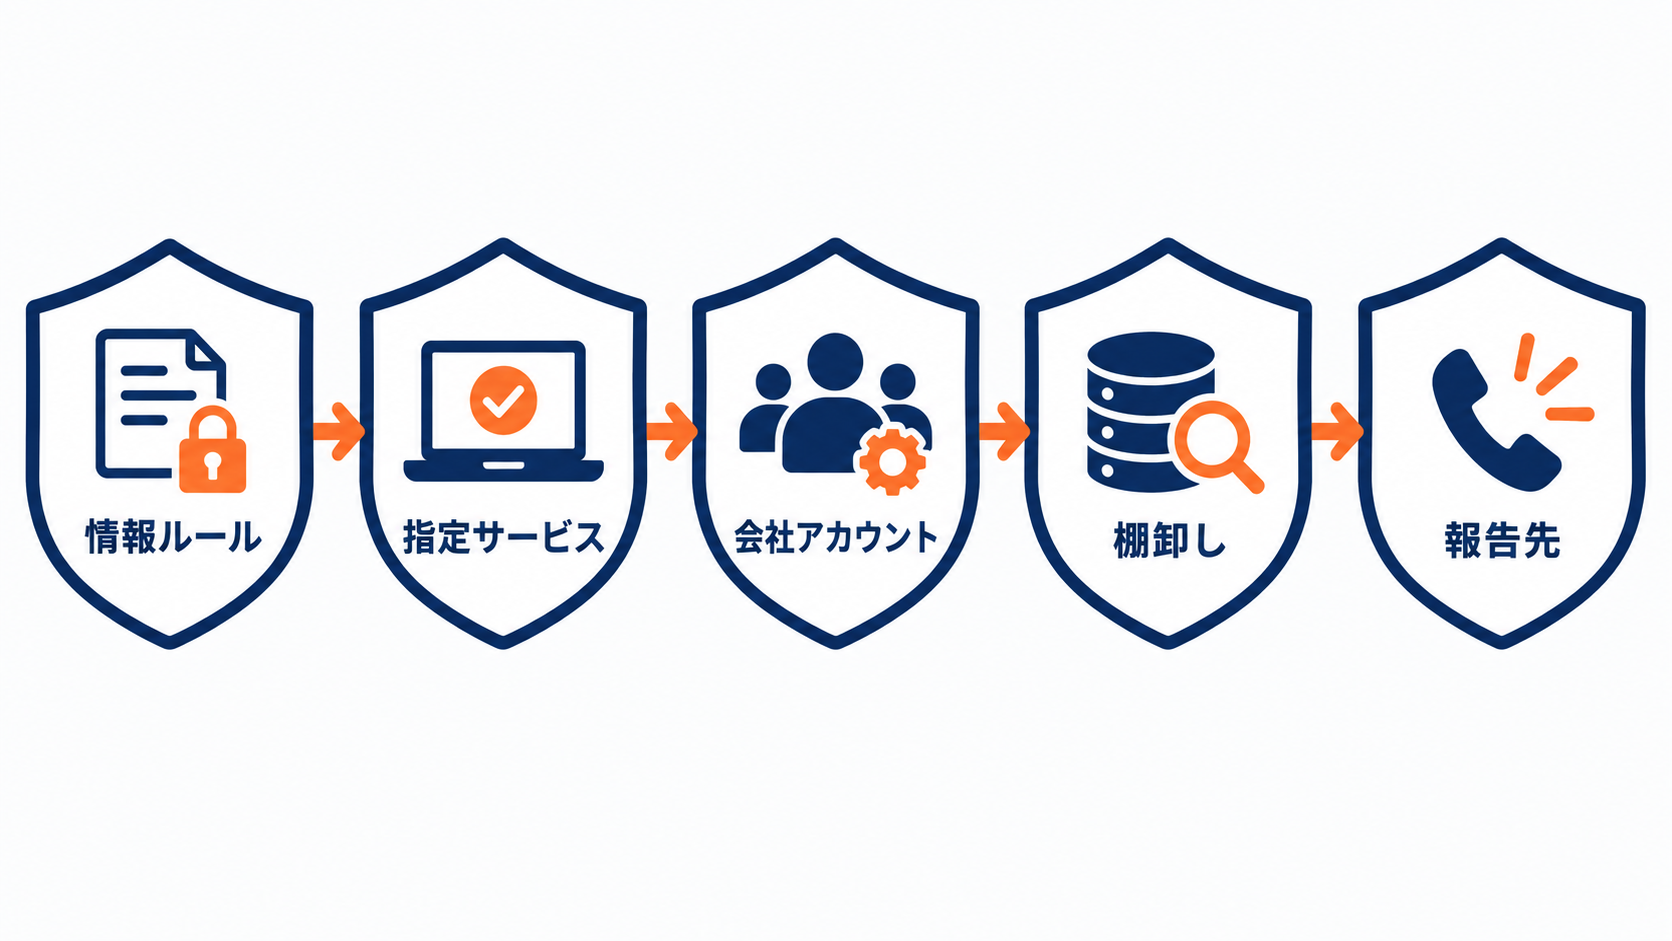
- 一つ目は、入れてよい情報と入れてはいけない情報を1枚にまとめることです。「社外秘は禁止」だけでは人によって解釈が変わります。顧客名、個人の連絡先、未公開の売上、人事情報、契約書など、実際の業務で迷う例を挙げると判断しやすくなります。
- 二つ目は、会社が契約し、指定したアカウントと権限で利用することです。入力情報の利用範囲や保存、管理機能を確認し、会社の管理下で利用します。個人アカウントへ業務情報を持ち込む状態を減らすことが大切です。
- 三つ目は、使ってよいAIサービスを会社が指定することです。名前を知らない無料サービスへ次々と情報を渡す状態を避けられます。新しいサービスを使いたい場合の申請先も決めておくと、利用を隠す必要がなくなります。
- 四つ目は、アカウントと利用履歴を定期的に棚卸しすることです。誰が何を使っているかを一覧にし、退職者や異動者のアカウント、不要になった連携、管理者権限を確認します。使っている仕組みが分からなければ、守る範囲も決められません。
- 五つ目は、誤って入力したときの報告先を決めることです。隠すほど確認と対応が遅れます。入力した情報、利用したサービス、日時を誰へ伝えるかを決め、報告した社員を責める前に影響を確認できる体制にしておくことをおすすめします。
最初から完璧な規程を作る必要はありません。まずは対象となる情報、許可するサービス、管理するアカウント、棚卸し、報告先の5点を決めれば、社員は迷ったまま使わずに済みます。運用して分かったことを反映し、会社に合うルールへ更新していく方法が現実的です。
まとめ
生成AIは、仕事を早く進めるための有効な道具です。だからこそ、便利さを理由に社員任せにするのでも、危険だから全面禁止するのでもなく、会社として利用範囲を決める必要があります。AIはすでにインフラであると言われていますが、私はAIを組織の一部だと思っています。ずば抜けて優秀で万能ですが、社会人経験のない人を雇ったと思い、誰と組ませ、どのような仕事を任せるかを考えてみてください。
AIを安全に使える会社は、AIに詳しい会社ではなく、任せる範囲と守る情報を決めている会社です。
社内でAIの線引きを決める際のご相談は、ネクスト・アクションで受け付けています。
ここまで読んで「うちはまだ会社として導入していないから関係ない」と思った方もいるかもしれません。しかし、会社が導入を決める前から社員が個人で使えるのが生成AIです。把握していない利用は、守ることができません。「そのうち決める」と先送りしている間も、社員の利用は始まっています。
参考資料