
生成AIは、攻撃する側だけでなく、企業を守る側でも使われ始めています。これまで専門家が時間をかけて読んできたデータを整理し、脆弱性などの異常を見つけ、対応手順の下書きを作る。こうしたタスクの大部分をAIができるようになり、中小企業のセキュリティ対策も変化しています。
ただし、AIに全て任せればいいわけではなく、AIに任せる仕事と、人が判断する仕事を分けることが重要になります。
AIを入れれば事故が止まるわけではありません。対応が遅れる会社は、道具ではなく、誰が確認して誰が止めるかが決まっていません。つまり、変えるべきは判断の流れです。
攻撃にも防御にもAI
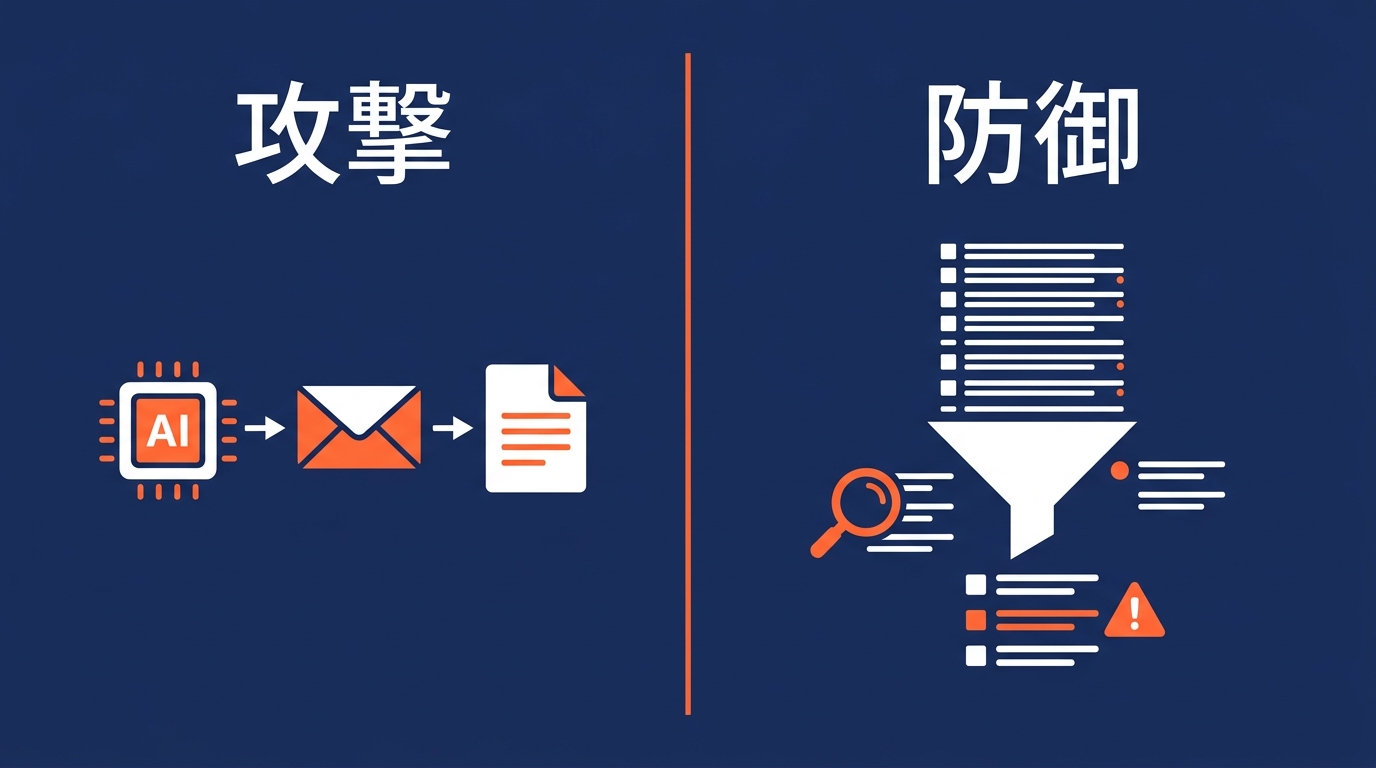
AIの文章作成の精度が格段と上がっています。攻撃する側は、不自然さの少ないメール文を作る、公開情報を整理する、複数の相手に合わせて内容を変えるといった用途に使うことも簡単にやってのけてしまいます。
そのため、迷惑メールにありがちな誤字や不自然な日本語だけを手掛かりに判断することは困難になってきました。送信者の表示名や文章の丁寧さではなく、依頼の内容と普段の手順が一致しているかを見る必要があります。
一方、守る側では、サーバーやサービスが残す利用記録(ログ)を人間が分かりやすいようにまとめたり、不審な動きを監視する、社内メールを審査するといったことが有効です。大量の記録から確認すべき箇所を絞れるため、少人数の会社でも初動を早めやすくなります。
具体的には、ログインの失敗が続いているアカウント、見覚えのないファイルの追加、深夜の管理画面へのアクセスといった、普段と違う動きをAIに拾わせます。人が見るのは、AIが挙げた候補だけになります。つまり、確認する量が減ります。
しかし、AIでこうした監視を行う場合、AIが出す答えは判定ではなく「判断材料の一つ」だという点に注意しなければなりません。AIの指摘をそのまま事実として扱わないという考え方が大事になります。
AI導入で変えるべき”判断の流れ”
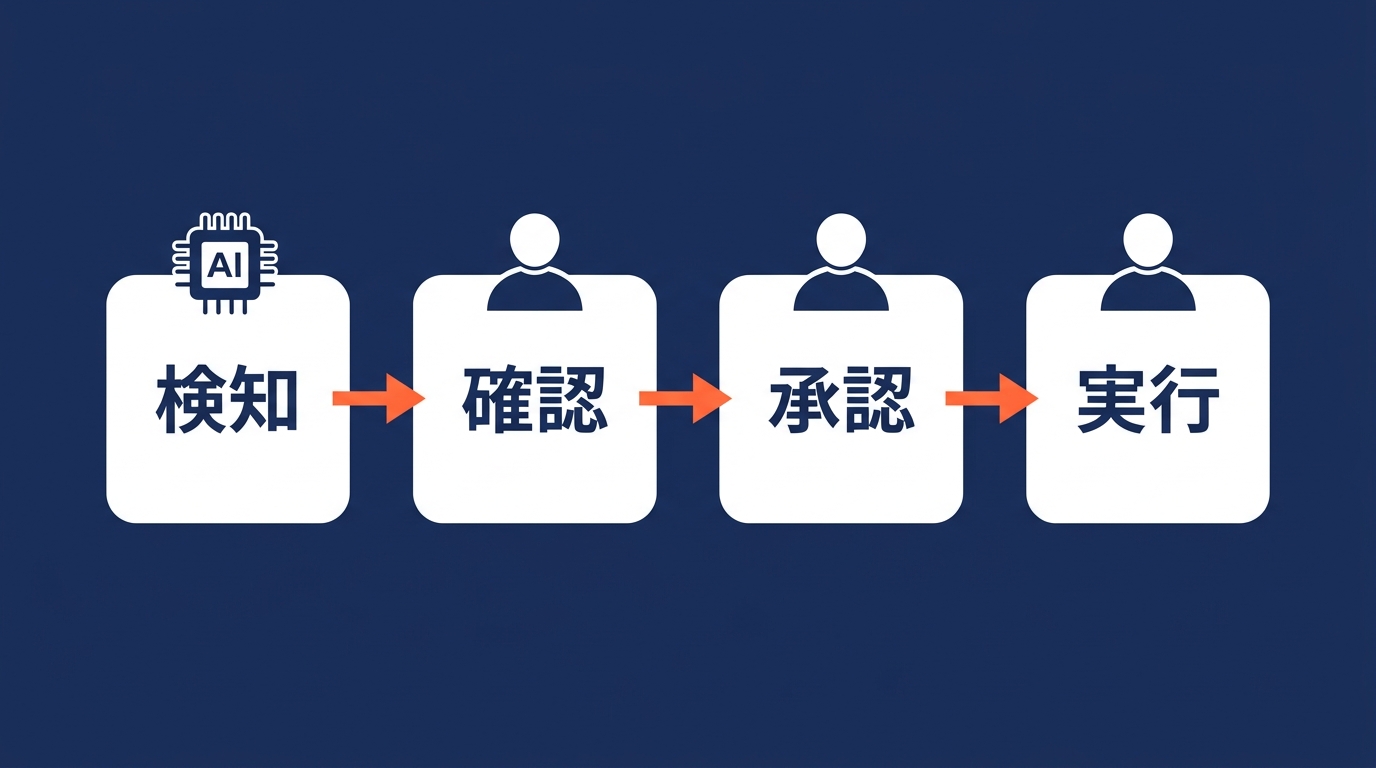
セキュリティ対策というと、最新の製品やアプリケーションの導入が中心になりがちです。しかし、実際の事故対応では「誰が確認するのか」「どこまで止めてよいのか」「社外の誰に相談するのか」が決まっていないことが、対応の遅れにつながります。つまり、ガバナンスの方が大事になります。
AIを使う場合も同じです。AIが不審なログインを見つけても、担当者が判断できず、そのままになれば意味がありません。反対に、根拠を確認せずアカウントやサイトを停止すると、通常業務を止める可能性があります。
たとえば、異常の候補は担当者が確認し、顧客や取引先に影響する操作は責任者が承認する、といった判断のルールを決めておく必要があります。検知、確認、承認、実行の担当を分けるだけでも、AIに振り回されにくくなります。
専任の情報システム担当者がいない会社では、経営者がすべての技術判断を抱える必要はありません。ただし、停止や情報開示など事業に影響する判断については、経営側が決定者を明確にしておくことをおすすめします。
当社は、WordPressサイトの保守を18年、2,000サイト以上手がけ、改ざんや不正ログインからの復旧も現場で数多く見てきました。その経験から感じるのは、事故が技術だけの問題ではないということです。権限の持たせ方、連絡経路、更新の判断など、日常の運用が復旧の難しさを左右します。
AIについては、極めて優秀だが社会人経験のない組織の一員として考えています。仕事は速くても、会社固有の事情や取引先との関係、情報の重みまでは自動的に理解しません。誰と組ませ、何を任せ、どの情報まで扱わせるかは、人間が決めるべきです。
今日から始められる4つの手順
AIを使った防御は、大規模な導入計画から始める必要はありません。現在の仕事を整理し、小さな範囲で試す方法があります。
- 守る対象を一覧にする。Webサイト、メール、顧客情報、会計情報、業務で使うサービスを挙げ、止まった場合の影響を確認します。
- AIに監視させる対象を一つ選ぶ。管理画面へのログイン、サイトのファイル変更、問い合わせフォームの不審な送信など、結果を人が確かめられる範囲から始めます。
- AIの指摘を人が確認する手順を決める。誰が見て、何を根拠に本物と判断し、どこまでなら自分の判断で止めてよいかを、先に短く決めておきます。
- 異常時の連絡先と決定者を記録する。発見した人、技術面を確認する人、停止や社外連絡を決める人を分け、連絡方法と一緒に共有します。
AIの導入効果は、使った回数ではなく、見落としを減らし、判断を早め、対応記録を残せたかで確認できます。小さく試した結果を見ながら役割を調整し、人が責任を持てる範囲でAIを活用することが、中小企業に合ったセキュリティ強化につながります。