2026年10月、国内で個人情報の大規模な流出が立て続けに公表されました。各社の発表をもとにした報道では、焼肉きんぐの会員情報が約1,079万件、パーク24のカーシェア「タイムズカー」が約660万アカウント、画像共有サービス「Gyazo」が約2,362万件とされています。タイムズカーでは、約160万件で運転免許証画像などの本人確認書類も対象になったと伝えられています。
AIの進化により、このような被害は今後も増え続けます。ただし、対策の考え方は変わっていません。当社は約2,000件のWordPressなどのハッキング被害に向き合ってきました。この記事では、国のセキュリティ関係者との対談で確認したことと、お金をかけずに今日からできる対策をまとめます。
国のセキュリティ関係者との対談で確認したこと
先日、国のセキュリティ関係者と対談をしました。要旨は以下です。
- 攻撃の速度は早まったが、手法は今までと変わらない
- 基本的なことを行っていれば、大部分は防げる
- 中小企業も被害にあっている(ニュースにならないだけ)
大企業の事例が報じられると、中小企業の方は”自社とは無関係”と思われるかもしれません。しかし、中小企業の被害は報道されにくいだけで、実際には起きています。ハッカーは、規模の大小に関係なく無作為に攻撃をしている場合が多いです。
個人情報を「もらわない・持たない・つなげない」こと
サイバー攻撃で気になるのは個人情報の流出です。個人情報を大量に扱う企業は気が気では無いでしょう。
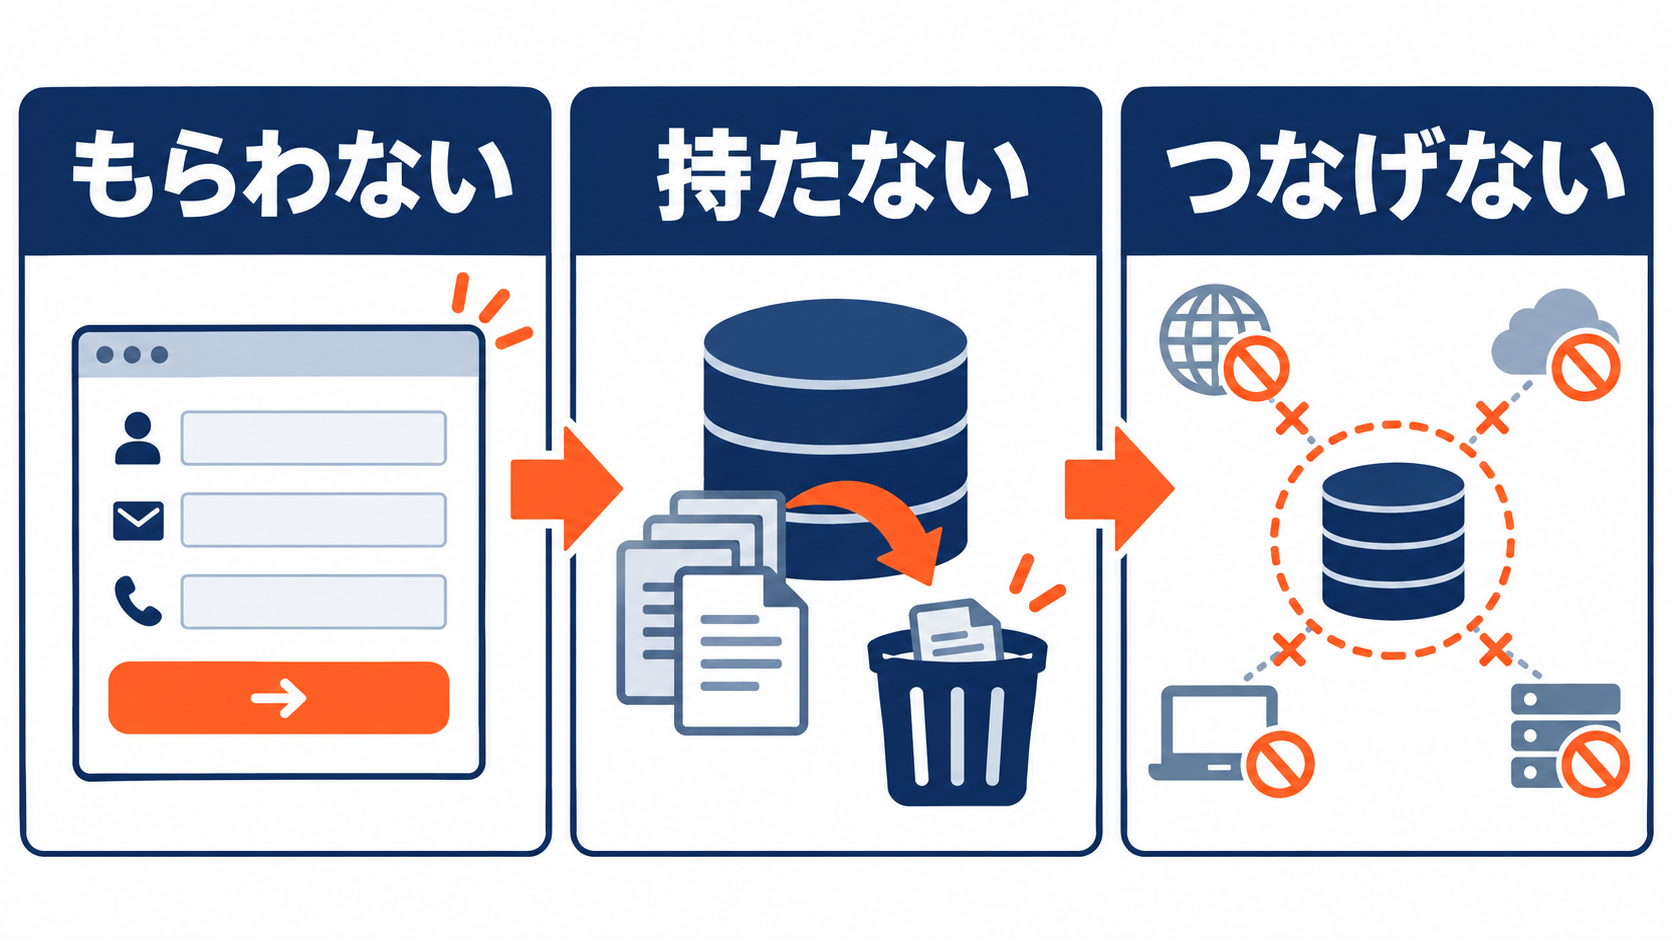
これからの時代は、個人情報を極力「もらわない・持たない・つなげない」ことが大切だと考えます。
個人情報は「頑張って守るもの」ではなく、「いずれ流出する可能性が高いもの」という前提に、考え方を改めるべきではないでしょうか。
- もらわない:申込フォームや問い合わせで、本当に必要な項目だけを聞く。生年月日や免許証画像などは、必要でなければ求めない
- 持たない:用が済んだ個人情報は削除する。古い名簿や過去の申込データを、念のために残さない
- つなげない:個人情報を置く機器やシステムを、インターネットや外部サービスに安易につなげない
個人情報は、何かのために取っておきたくなるものです。マーケティングにも使えますし、いざという時にも役立ちます。会員登録や資料請求、アンケートなど、やたらに個人情報を求めます。
しかし、その考え方を改める時代がきたのだと思います。持っていなければ、漏れようがありません。漏れてから対策を考えるのではなく、最初から持たない設計に変えることが一番大事だと思います。
それと、古い情報は破棄すること。使わない情報や古くなった情報はネットワークから遮断(隔離)することも大事です。
高い機材やAIの前に、お金をかけずにできること
セキュリティが不安になると高価な機器やAIの導入を考えがちです。被害のニュースが増える度に、高額機器の販売が増えます。
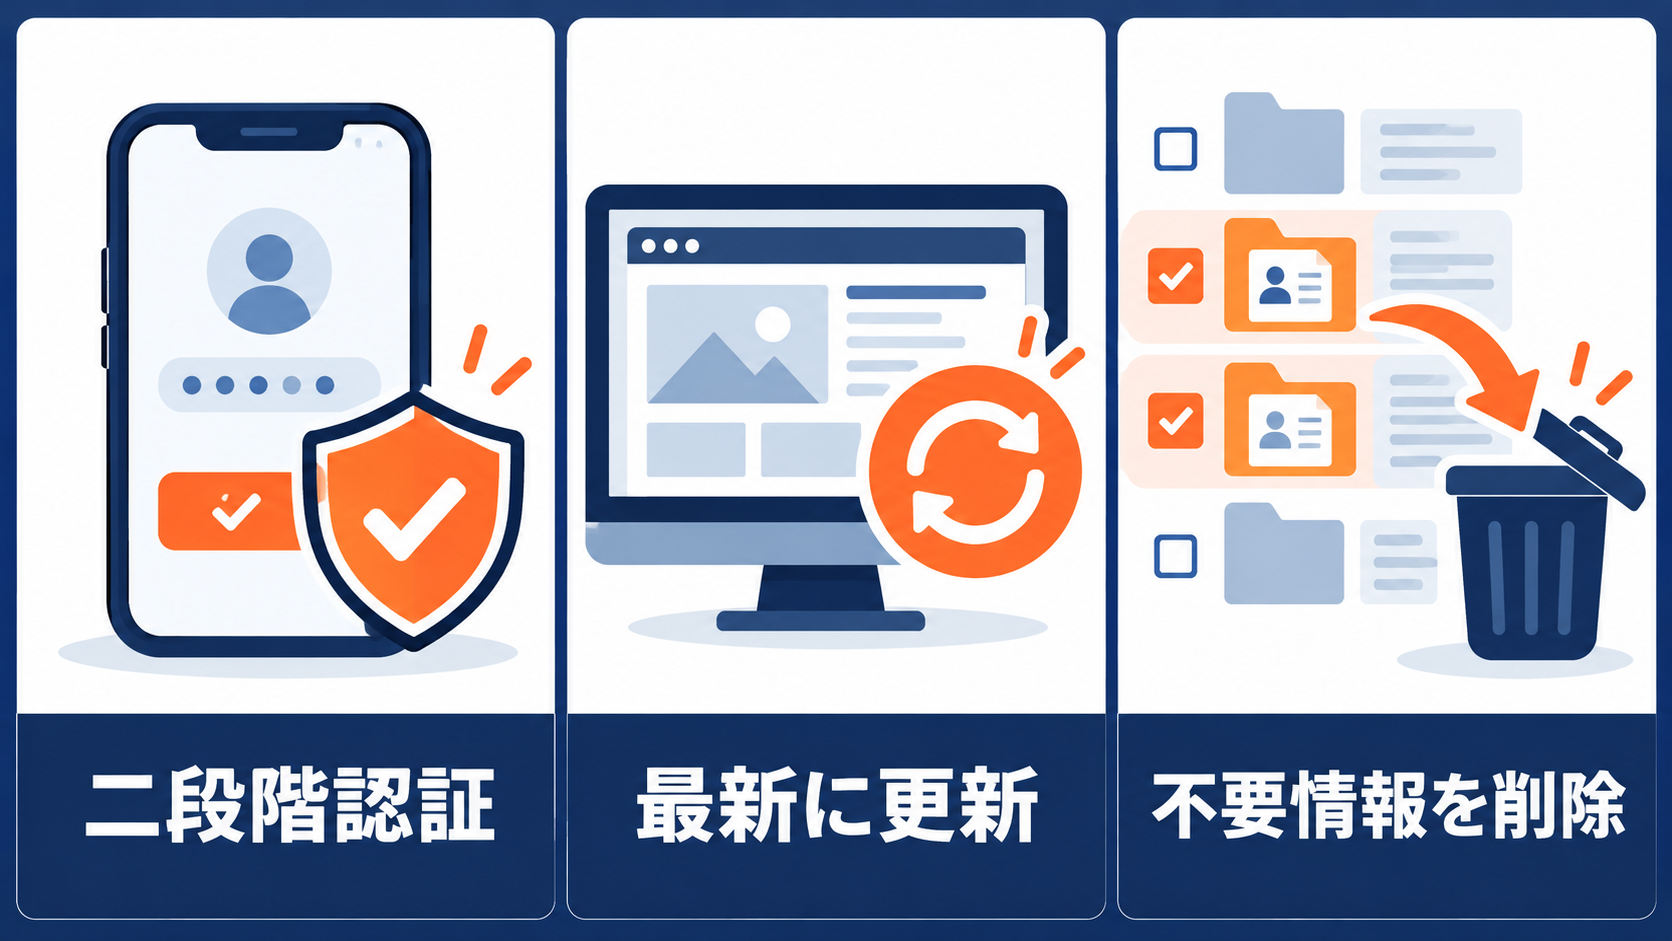
しかし、お金も時間もかけずにできる事が沢山あります。まずは次の3つから始めてください。
1. 二段階認証をオンにする
通常パスワードに加えて、スマホなどでの確認をもう1回求める設定です。パスワードが盗まれても、不正なログインを止められます。メール、アプリ、クラウドサービス(SaaS)、WordPressの管理画面など、重要なところから順に設定してください。無料でできることがほとんどです。
2. プログラムを最新にする
パソコン、ルーター、WordPress本体やプラグインなどの更新を放置すると、すでに知られている弱点がそのまま狙われます。更新によってシステムが止まったり、サイトの表示が崩れたりする場合もあります。この作業には専門知識が必要になる場合がありますので慎重に取り組んでください。自信がなければ、無理せず専門家に任せることをおすすめします。
3. 個人情報を「もらわない・持たない・つなげない」
前述のとおり、最も効く対策です。まず、社内にどのような個人情報があるかを一覧にしてください。名簿、申込書、履歴書、過去の顧客データなどです。そのうえで、不要なものから削除していきます。
守る場所は、一か所ではない
セキュリティは、守るべき場所が一か所ではありません。ファイアウォールやアプリだけでは、攻撃を防ぎきれません。パソコン、ネットワーク、Webサイト、クラウド、そして人の運用まで、会社全体でどこを守るべきかを整理する必要があります。
当社では、セキュリティ総合相談を行っております。何から手をつければよいか分からない場合は、お気軽にご相談ください。
まとめ:今日できる基本から始める
攻撃の手法は変わっていません。基本を行っていれば、大部分は防げます。まず、二段階認証をオンにし、プログラムを最新にし、不要な個人情報を持たない。この3つから始めてください。